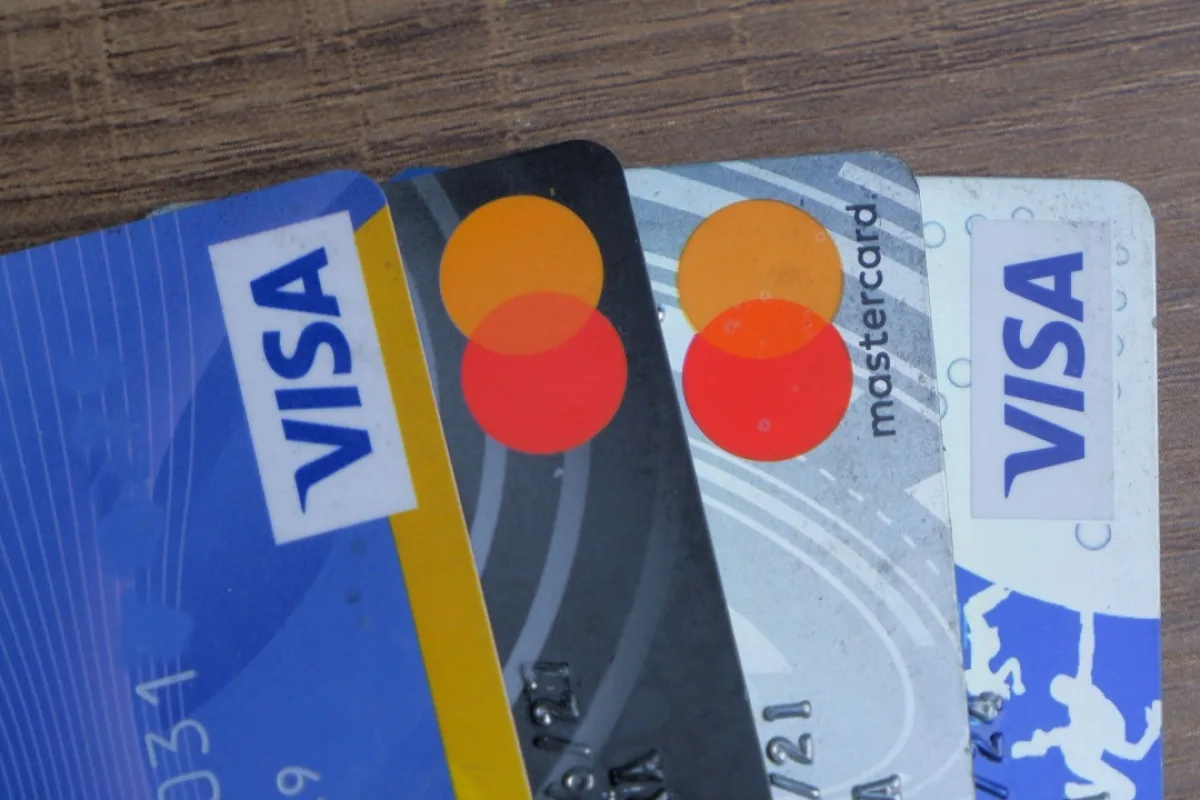
Kata kunci "visa" ramai dicari setelah data nasabah tiga raksasa keuangan dunia, Visa, Mastercard, dan JPMorgan Chase, bocor ke internet. Kelompok pemerasan siber bernama n0n mengaku bertanggung jawab dan mempublikasikan data itu pada Kamis, 19 November 2026.
Kronologinya dimulai Senin, 16 November 2026, ketika n0n mencantumkan ketiga perusahaan itu di situs kebocorannya dan memasang hitung mundur 48 jam. Kelompok yang baru muncul pada September 2026 itu mengklaim memegang data pemasaran pemegang kartu dan mengancam menyebarkannya bila tidak ada tebusan. Setelah tenggat berakhir, sebagian data benar-benar dipublikasikan.
Isi bocorannya, menurut peneliti keamanan siber Cybernews, mencakup sekitar 16.000 alamat email nasabah kartu JPMorgan Reserve, sebagian disertai nomor telepon dan pengenal akun. Kartu Reserve adalah kartu undangan JPMorgan yang umumnya mensyaratkan aset kelolaan minimal 10 juta dolar AS. Data Visa mencakup lebih dari 6.000 pemegang kartu premium di Asia Pasifik, sementara sekitar 2.000 entri Mastercard diduga merupakan data uji yang keasliannya belum terverifikasi.
Ketiga perusahaan kompak menyatakan insiden itu terjadi pada vendor pihak ketiga yang menyimpan data pemasaran mereka. Visa menegaskan sistemnya tidak terlibat dan tidak ada data pembayaran seperti nomor kartu yang terdampak. Mastercard menyebut paparan itu terbatas pada sejumlah kecil alamat email. JPMorgan menyatakan penyerang mengakses data pemasaran tertentu yang disimpan vendornya, yang dapat mencakup nama dan alamat email sejumlah nasabah.
Kenapa Ini Ramai Dibicarakan?
Selain karena nama besar yang terlibat, kasus ini ramai karena menyentuh tiga perusahaan keuangan sekaligus dalam satu insiden. Kelompok n0n sendiri tercatat sudah mencantumkan ratusan korban sejak September 2026, dan modus pemerasan data seperti ini kian sering menargetkan vendor pihak ketiga, bukan sistem utama perusahaan.
Yang perlu dipahami, tidak ada laporan nomor kartu, kata sandi, atau saldo rekening yang bocor. Namun risiko terbesar justru datang sesudahnya: email phishing yang memanfaatkan nama asli korban dan program kartu mereka agar tampak seperti pemberitahuan resmi dari bank. JPMorgan berjanji menghubungi nasabah terdampak secara langsung dan menawarkan pemantauan kredit gratis.
Bagi pengguna kartu apa pun, pelajarannya jelas: waspada terhadap email yang mengaku dari bank dan meminta mengklik tautan atau memberikan data pribadi. Pemberitahuan resmi soal pelanggaran data umumnya tidak meminta korban mengklik tautan sembarangan. Bila ragu, hubungi bank melalui nomor resmi yang tertera di kartu atau situs resminya.